

Diễn tập Attack & Defense thực chiến tại OpenLAB
Khác với hình thức giải đố theo chủ đề (Jeopardy), diễn tập Tấn công & Phòng thủ (Attack & Defense – A&D) mô phỏng chính xác môi trường tác chiến an ninh mạng theo thời gian thực. Bài viết này trình bày chi tiết về cơ chế vận hành, kiến trúc hạ tầng mạng và quy trình tổ chức một đợt diễn tập A&D thực chiến do OpenLAB triển khai tại phòng Lab hoặc trực tiếp tại đơn vị.
1. Bản chất & Cơ chế tính điểm trong diễn tập Attack & Defense
Trong mô hình Attack & Defense, mỗi đội tham gia được bàn giao quản trị một máy chủ chứa các dịch vụ đang chạy nhưng có sẵn lỗ hổng bảo mật (gọi là Vulnbox). Các đội phải thực hiện song song hai nhiệm vụ dưới áp lực thời gian thực:
- Nhiệm vụ Phòng thủ (Defense): Phân tích mã nguồn, phát hiện lỗ hổng trên Vulnbox của đội nhà và tiến hành vá lỗi (patching). Việc vá lỗi phải đảm bảo các dịch vụ không bị gián đoạn hoạt động.
- Nhiệm vụ Tấn công (Attack): Khai thác chính lỗ hổng vừa tìm được trên Vulnbox của các đội đối phương để lấy chuỗi ký tự bí mật (Flag) và nộp về hệ thống GameEngine.
Total Score = Điểm Tấn công (Attack Points) + Điểm Phòng thủ/Dịch vụ (SLA Points)
Điểm SLA (Service Level Agreement): Máy chủ GameEngine sẽ tự động gửi request kiểm tra tính sẵn sàng của các dịch vụ trên Vulnbox theo từng chu kỳ (mỗi 3 – 5 phút/lần). Nếu dịch vụ hoạt động bình thường, đội chơi giữ nguyên điểm SLA. Nếu vá lỗi làm hỏng dịch vụ (Service Down), đội chơi sẽ bị trừ điểm SLA.
Điểm Tấn công: Tính dựa trên số lượng Flag khai thác thành công từ Vulnbox của các đội đối phương trong từng chu kỳ.
2. Kiến trúc hạ tầng mạng diễn tập tại OpenLAB
Để đảm bảo tính công bằng, cách ly tuyệt đối và tính toán điểm số chính xác, OpenLAB xây dựng hạ tầng mạng diễn tập A&D phân chia theo các vùng mạng (VLAN segmentation) riêng biệt:
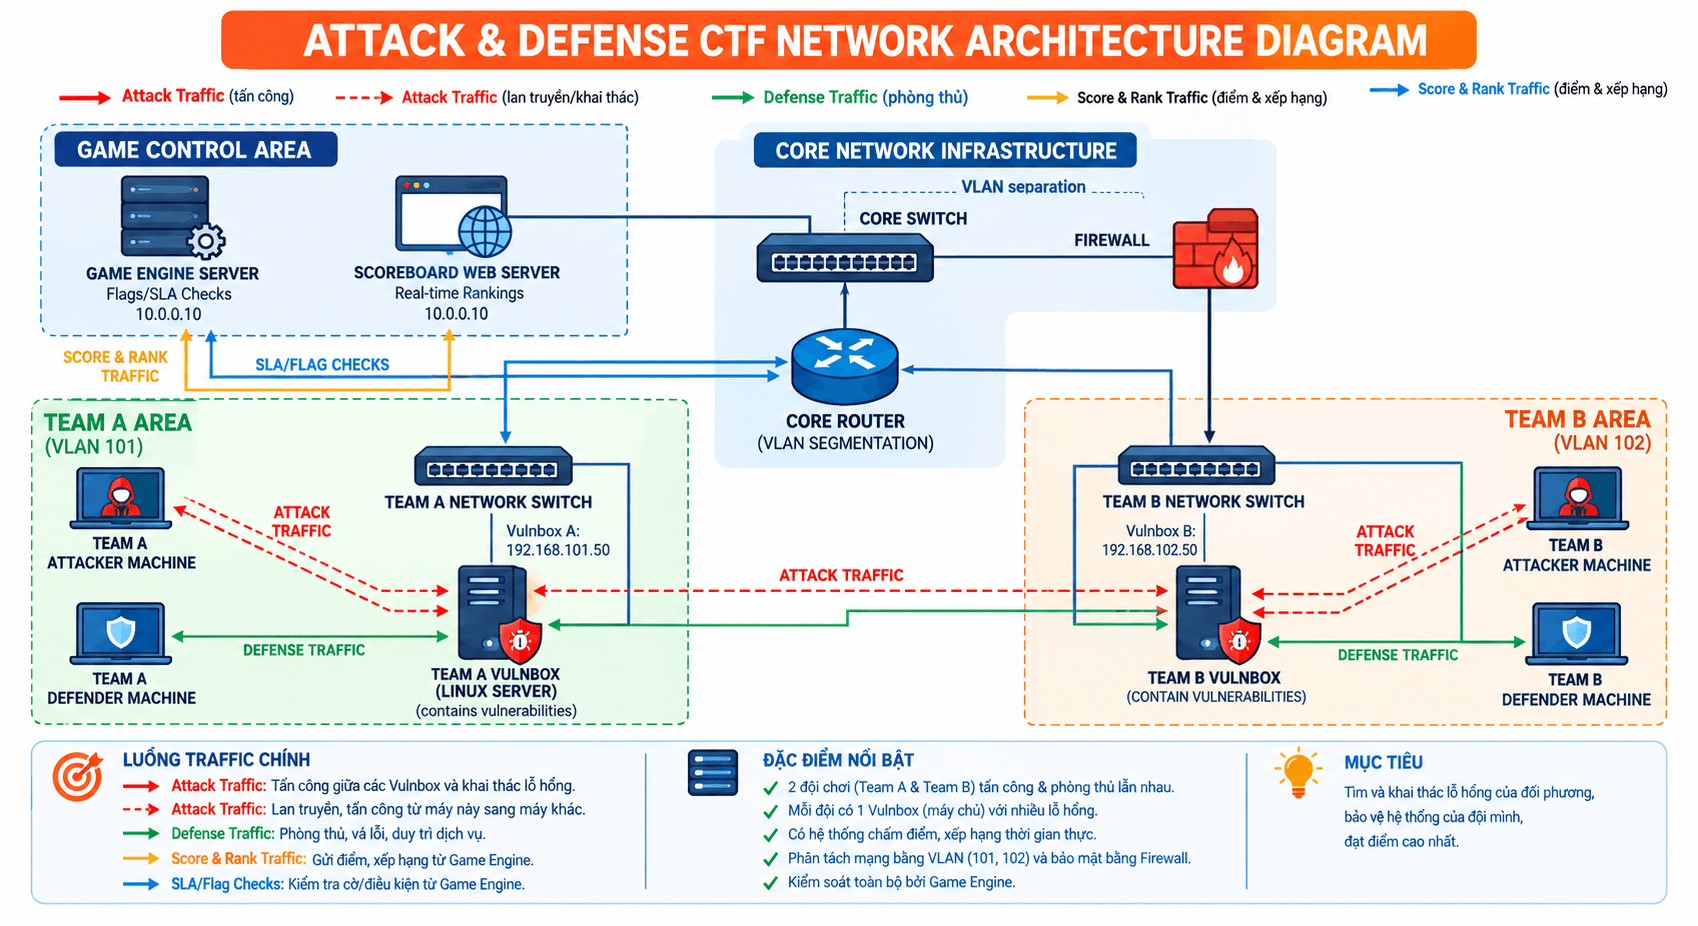
Sơ đồ minh họa kiến trúc kết nối mạng hình thức Attack & Defense tại OpenLAB
Cấu trúc các vùng mạng chính
Vùng Quản trị (Game Control Area – VLAN 100):
- GameEngine Server (10.0.0.10): Máy chủ trung tâm chịu trách nhiệm tạo Flag mới theo từng round, kiểm tra trạng thái dịch vụ (SLA Check) và nhận submission Flag từ các đội.
- Scoreboard Web Server: Hệ thống bảng xếp hạng thời gian thực, hiển thị trạng thái Up/Down của từng dịch vụ và điểm số tổng sắp.
Vùng Hạ tầng Mạng Cốt lõi (Core Infrastructure):
Hệ thống Core Switch và Core Router thực hiện chia VLAN, định tuyến lưu lượng giữa các đội chơi và cấu hình Firewall chặn các hành vi tấn công từ chối dịch vụ (DoS/DDoS) hoặc can thiệp vào máy chủ GameEngine.
Vùng Đội chơi (Team Area – VLAN 101, 102...):
Mỗi đội chơi được cấp một vùng mạng riêng biệt (được ngăn cách bởi Router/Switch nhánh).
- Vulnbox (Linux Server): Máy chủ chứa các ứng dụng Web, Binary service có lỗ hổng.
- Attacker Machine: Máy tính của thành viên đảm nhận vai trò khai thác đối phương.
- Defender Machine: Máy tính của thành viên đảm nhận vai trò phân tích log, đọc mã nguồn và vá lỗi.
3. Quy trình 4 bước tổ chức diễn tập A&D tại OpenLAB
OpenLAB chuẩn hóa quy trình triển khai diễn tập thành 4 bước cụ thể:
Bước 1
Khảo sát &
Chọn kịch bản
Khảo sát &
Chọn kịch bản
➜
Bước 2
Dựng hạ tầng
Lab
Dựng hạ tầng
Lab
➜
Bước 3
Vận hành
diễn tập
Vận hành
diễn tập
➜
Bước 4
Báo cáo &
Đánh giá
Báo cáo &
Đánh giá
Bước 1: Khảo sát & Thiết kế kịch bản
Dựa trên trình độ nhân sự của đơn vị (Sinh viên hay Chuyên viên SOC/IT Doanh nghiệp), OpenLAB thiết lập các bài toán trên Vulnbox bao gồm các dạng lỗ hổng phổ biến:
- Web Vulnerabilities: SQL Injection, Command Injection, Insecure Deserialization, File Upload.
- Binary & Service Vulnerabilities: Buffer Overflow, Integer Overflow, Format String trong các dịch vụ C/C++.
Bước 2: Dựng hạ tầng diễn tập
- Lựa chọn 1 (Tại phòng Lab OpenLAB): Triển khai trực tiếp trên hệ thống máy chủ và thiết bị mạng sẵn có tại OpenLab.
- Lựa chọn 2 (Di động tại Đơn vị): Đội ngũ kỹ thuật OpenLAB triển khai tại khách hàng.
Bước 3: Vận hành kịch bản diễn tập Realtime
- Giai đoạn Patching (30 – 45 phút đầu): Các đội chỉ được phép truy cập Vulnbox của đội nhà để đọc code, phân tích hệ thống và chuẩn bị phương án vá lỗi. Luồng tấn công sang đội khác bị khóa.
- Giai đoạn Attack & Defense (2 – 4 tiếng tiếp theo): Hệ thống mở kết nối giữa các VLAN đội chơi. Luồng tấn công và phòng thủ diễn ra liên tục. Bảng xếp hạng cập nhật điểm số sau mỗi chu kỳ 3 phút.
Bước 4: Tổng kết & Báo cáo đánh giá (Debriefing)
Sau khi kết thúc thời gian thi đấu, chuyên gia của OpenLAB tổ chức phiên họp tổng kết (Debrief Session):
- Phân tích lại toàn bộ các lỗ hổng có trong Vulnbox.
- Trình bày phương án vá lỗi tối ưu (Patching best practices).
- Xuất báo cáo đánh giá năng lực chi tiết từng đội: Tốc độ phát hiện lỗ hổng, tỷ lệ giữ SLA dịch vụ và kỹ năng khai thác.
4. Ứng dụng thực tế cho Nhà trường và Doanh nghiệp
Đối với các Trường Đại học / Cao đẳng: Diễn tập A&D là bước chuẩn bị quan trọng cho đội tuyển sinh viên trước khi tham dự các kỳ thi lớn như Sinh viên An toàn thông tin (SVANM) hay ASEAN CTF. Mô hình này giúp sinh viên rèn luyện tư duy làm việc nhóm, phân công vai trò (Tấn công/Phòng thủ) dưới áp lực thời gian.
Đối với Doanh nghiệp & Tổ chức: Đây là phương án kiểm tra năng lực phản ứng sự cố thực tế của bộ phận SOC/CSIRT và đội quản trị hệ thống IT. Qua buổi diễn tập, doanh nghiệp đo lường được thời gian trung bình để phát hiện và xử lý một lỗ hổng (MTTD/MTTR) trong môi trường an toàn, không rủi ro gián đoạn hệ thống thật.
Xem thông tin Tập huấn: 🔗 Tập huấn tấn công & Phòng thủ - CTF (ITSTARVN OpenLAB)


_60x45.jpg)


_1.jpg)