

Tập huấn CTF Jeopardy & bộ công cụ chuyên dụng
Để giúp người học dễ tiếp cận các dạng bài thi đấu An toàn thông tin (CTF Jeopardy), OpenLAB đã xây dựng kịch bản tập huấn CTF Jeopardy. Bài viết này chia sẻ chi tiết cấu trúc nội dung, phương pháp phân tích kịch bản và một số công cụ thực hành đi kèm nhằm giới thiệu hình thức huấn luyện thực chiến tại OpenLAB.
1. Cấu trúc mô hình tập huấn CTF Jeopardy
Chương trình tập huấn được thiết kế theo hình thức chia nhỏ kiến thức (Micro-learning) kết hợp thực hành ngay trên nền tảng ITSTARVN Test Platform. Mô hình đi từ các kỹ năng phân tích dữ liệu cơ bản đến xử lý kịch bản chuỗi phức tạp.
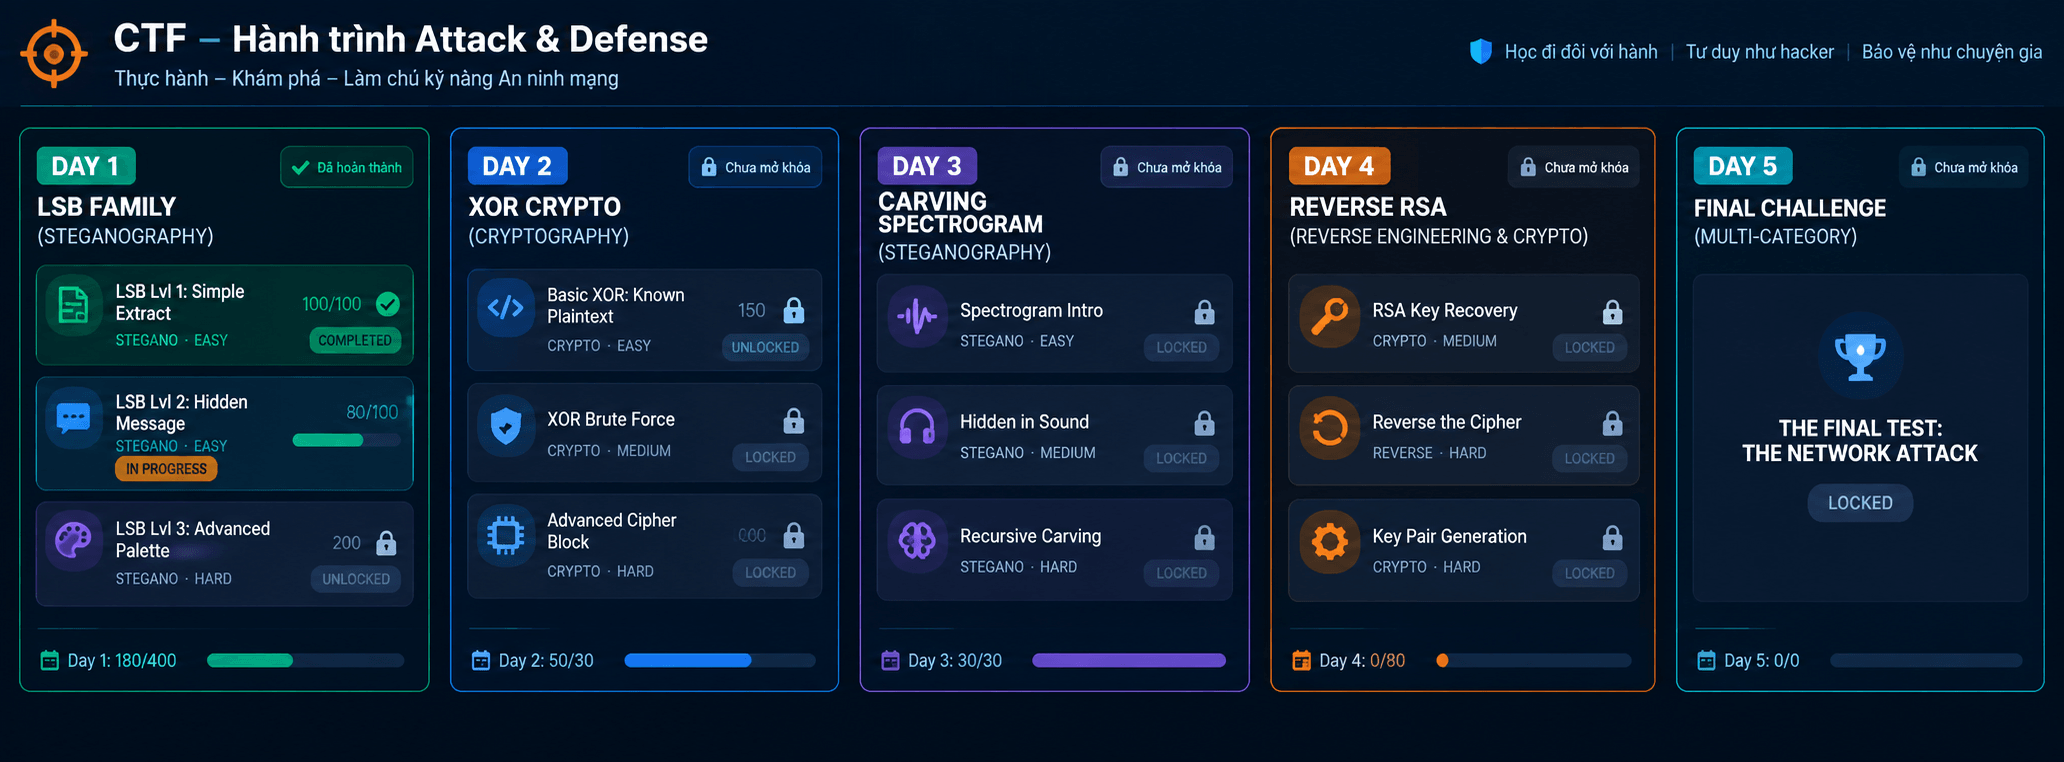
Bảng điều khiển danh sách các kịch bản tập huấn mẫu 5 ngày trên nền tảng ITSTARVN Test Platform.
2. Phân tích nội dung từng ngày tập huấn
Ngày 1: LSB Family (Steganography – Giấu tin trong ảnh)
Nội dung bài tập: Phân tích các file ảnh (PNG/BMP) bị chèn dữ liệu bí mật vào các bit trọng số thấp (Least Significant Bit – LSB) của các kênh màu Red, Green, Blue hoặc Alpha.
Mục tiêu huấn luyện: Giúp người học hiểu cơ chế lưu trữ điểm ảnh (pixel) và thành thạo cách trích xuất dữ liệu ẩn bằng công cụ tự động lẫn script Python.
Công cụ hỗ trợ: zsteg, StegSolve, thư viện Pillow (Python).
Ngày 2: XOR Crypto (Cryptography – Mật mã học)
Nội dung bài tập: Xử lý chuỗi ciphertext bị mã hóa bởi phép toán XOR (Single-byte XOR hoặc Multi-byte XOR).
Mục tiêu huấn luyện: Thực hành kỹ thuật Tấn công văn bản rõ đã biết (Known-Plaintext Attack) dựa vào định dạng chuỗi Flag chuẩn (như SVANM{...}) để dò tìm khóa mã (Key recovery).
Công cụ hỗ trợ: CyberChef, xortool, Python script.
Ngày 3: Carving & Spectrogram (Digital Forensics – Điều tra số)
Nội dung bài tập:
- File Carving: Bóc tách các tập tin bị giấu/nén bên trong cấu trúc của một file khác (như file ZIP lồng trong file ảnh hoặc audio).
- Spectrogram Analysis: Chuyển đổi dữ liệu âm thanh (file WAV/MP3) sang dạng phổ tần số để "đọc" ký tự Flag được tạo bằng hình vẽ sóng âm.
Mục tiêu huấn luyện: Rèn luyện kỹ năng phân tích cấu trúc nhị phân (Header/Trailer) và kỹ thuật phân tích tín hiệu âm thanh trong điều tra sự cố.
Công cụ hỗ trợ: Binwalk, Foremost, Audacity, Sonic Visualiser.
Ngày 4: Reverse & RSA (Reverse Engineering & Mã hóa bất đối xứng)
Nội dung bài tập:
- Dịch ngược file thực thi (Binary ELF/EXE) để tìm thuật toán kiểm tra Serial/Key.
- Phân tích lỗ hổng triển khai thuật toán RSA (như số mũ e nhỏ hoặc thừa số n bị phân tích nguyên tố).
Mục tiêu huấn luyện: Kết hợp tư duy phân tích mã máy (Decompile code C) và kiến thức toán học mật mã.
Công cụ hỗ trợ: Ghidra, IDA Pro, RsaCtfTool, gdb.
Ngày 5: Final Challenge (Bài thi tổng hợp kịch bản)
Nội dung bài tập: Kịch bản đa chuỗi (Multi-stage challenge) yêu cầu người học kết hợp toàn bộ kỹ năng từ Ngày 1 đến Ngày 4: Bóc tách file → Trích xuất ảnh LSB → Giải mã XOR/RSA để thu thập Flag hoàn chỉnh.
Mục tiêu huấn luyện: Đánh giá khả năng xâu chuỗi dữ liệu và tư duy xử lý vấn đề trong điều kiện giới hạn thời gian.
3. Một số công cụ chuẩn hóa theo từng phân môn
Trong kịch bản tập huấn, một số công cụ chuyên dụng giúp nhanh chóng làm quen với môi trường thi đấu CTF thực tế:
Mảng Reverse Engineering (Dịch ngược mã máy)
- Ghidra: Phần mềm decompilation mã nguồn mở do NSA phát triển, dùng để phân tích cấu trúc nhị phân và đọc hiểu logic hàm kiểm tra key.
- GDB (kèm Gef/Pwndbg): Trình gỡ lỗi (debugger) tiêu chuẩn trên Linux giúp theo dõi luồng thực thi thanh ghi và bộ nhớ theo thời gian thực.
Mảng Digital Forensics & Steganography (Điều tra số & Giấu tin)
- zsteg & StegSolve: Bộ đôi công cụ phân tích giấu tin LSB trên file ảnh (PNG/BMP) và kiểm tra các lớp kênh màu (bit planes).
- Audacity & Sonic Visualiser: Công cụ phân tích âm thanh, chuyển đổi dạng sóng sang phổ tần số (Spectrogram) để trích xuất ký tự ẩn.
- Binwalk / Foremost: Công cụ dòng lệnh chuyên bóc tách file nhị phân (File Carving), phát hiện các tập tin bị nén hoặc giấu chèn bên trong cấu trúc file khác.
Mảng Cryptography (Mật mã học)
- CyberChef: Bộ công cụ biến đổi dữ liệu đa năng ("Swiss Army Knife") hỗ trợ chuỗi giải mã Base64, Hex, XOR, ROT13 cực nhanh.
- xortool & RsaCtfTool: Các công cụ chuyên biệt để tự động hóa việc dò tìm khóa mã hóa XOR (Known-Plaintext Attack) và khai thác các lỗ hổng toán học trong bài toán mã hóa RSA.
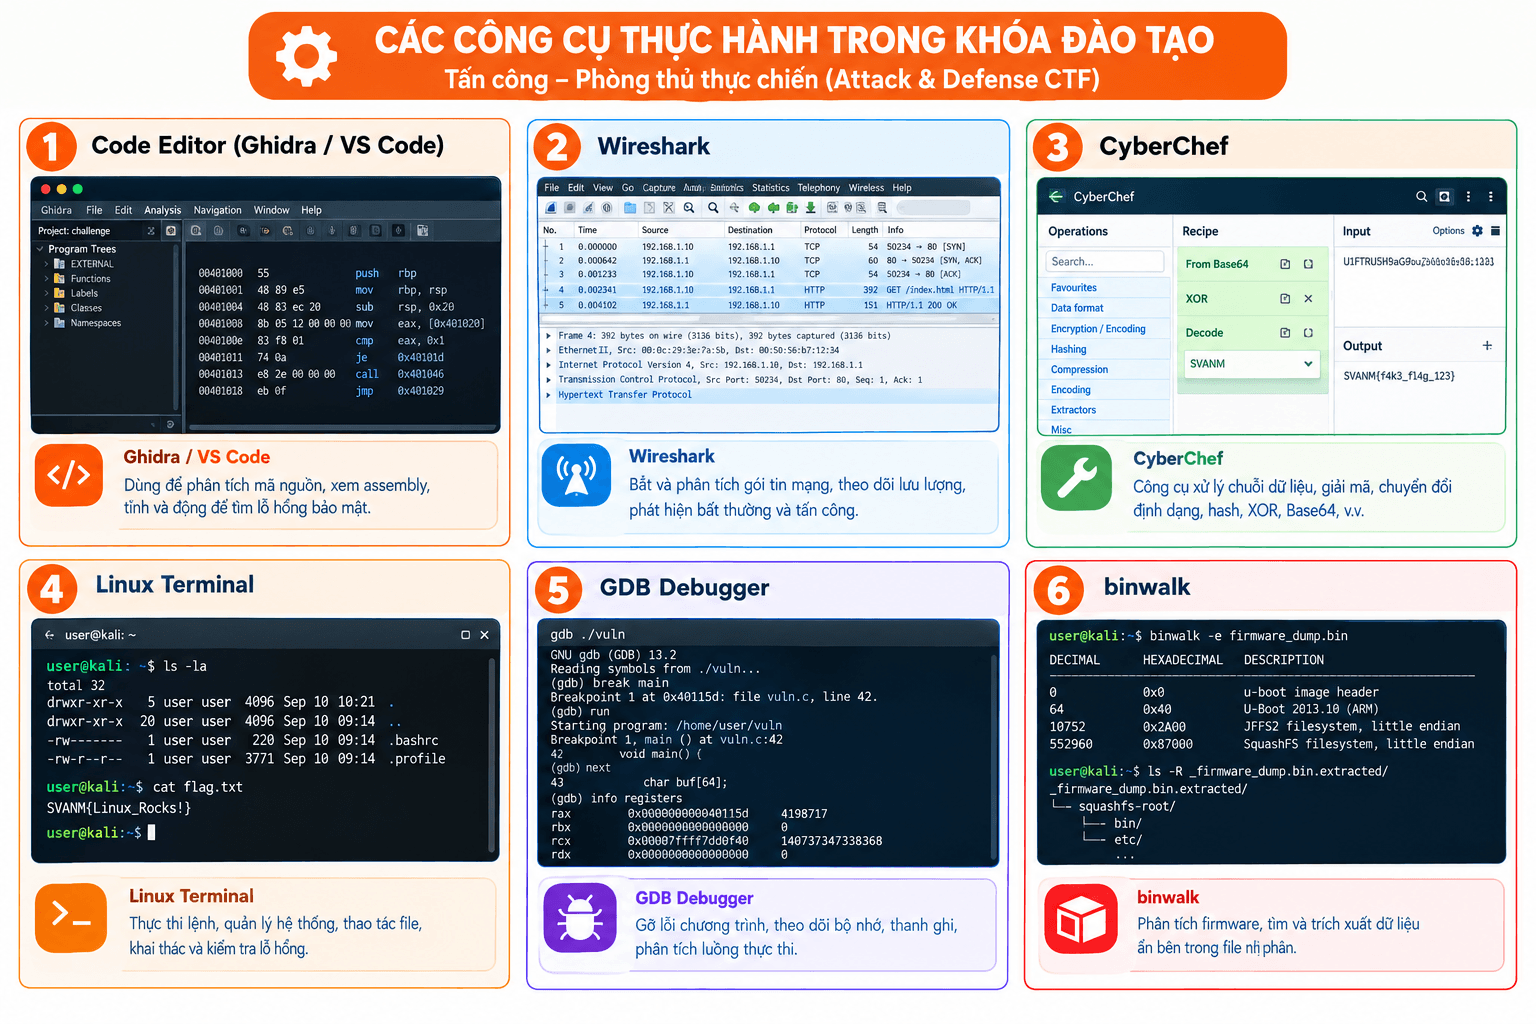
Một số công cụ chuẩn hóa theo từng phân môn trong kịch bản tập huấn CTF tại OpenLAB
Xem thông tin Tập huấn: 🔗 Tập huấn Tấn công & Phòng thủ - CTF (ITSTARVN OpenLAB)


_60x45.jpg)


_1.jpg)